Οι απατεώνες χρησιμοποιούν πλέον ψεύτικα QR code για να παγιδεύουν ανυποψίαστους πολίτες, οδηγώντας τους σε πλαστές ιστοσελίδες που μιμούνται τράπεζες, εταιρείες μεταφορών και υπηρεσίες πληρωμών.
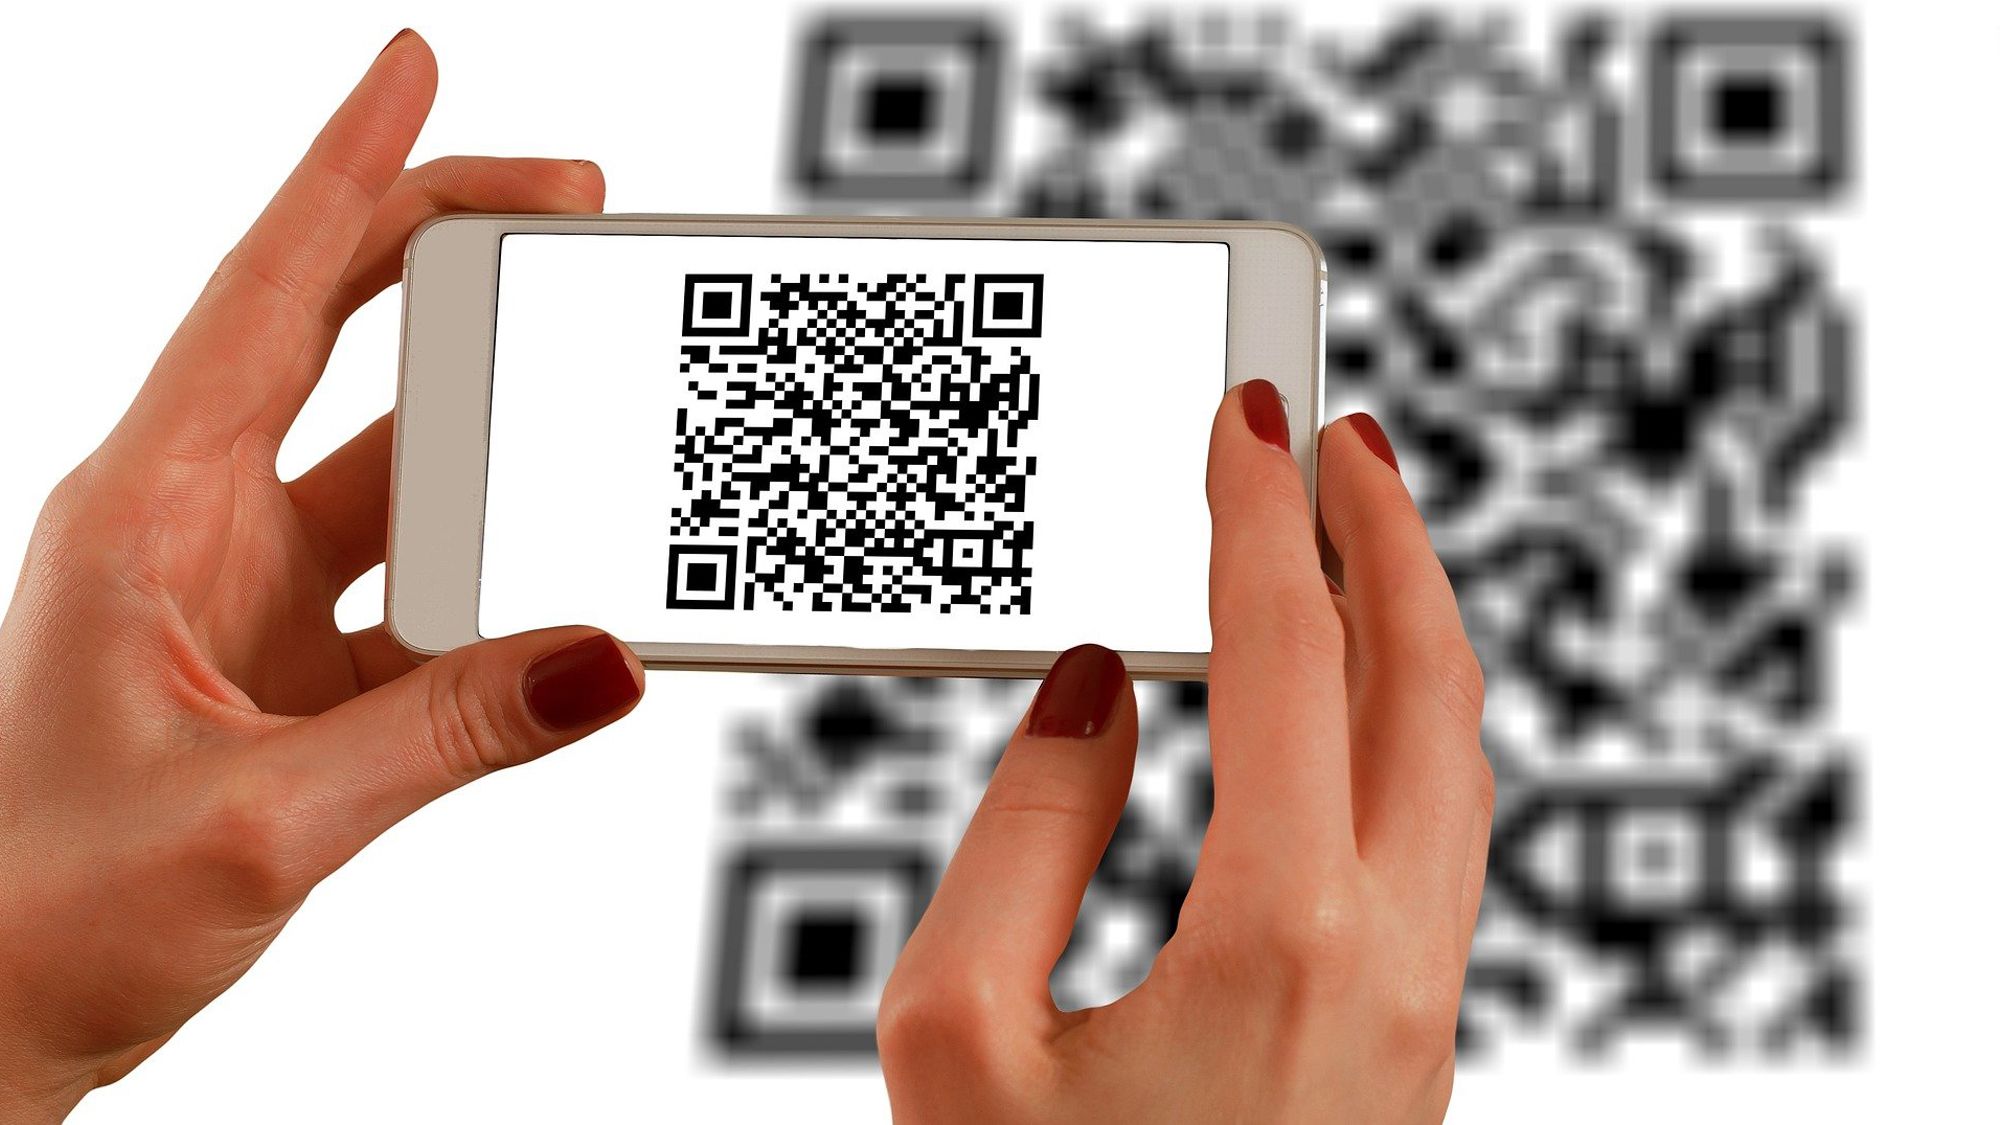
Με ένα απλό σκανάρισμα από την κάμερα του κινητού, τα θύματα μπορεί να οδηγηθούν σε σελίδες που υποκλέπτουν προσωπικά στοιχεία, κωδικούς πρόσβασης ή τραπεζικά δεδομένα.
Η συγκεκριμένη μέθοδος είναι γνωστή ως «quishing», από τον συνδυασμό των λέξεων QR code και phishing.
Πρόκειται για μια μορφή ηλεκτρονικής απάτης, κατά την οποία οι δράστες αξιοποιούν τους κωδικούς γρήγορης απόκρισης (QR) για να κρύψουν κακόβουλους συνδέσμους και να παρακάμψουν την προσοχή των χρηστών.
Ένα από τα πιο συνηθισμένα τεχνάσματα είναι η τοποθέτηση αυτοκόλλητων με πλαστά QR code πάνω από τους αυθεντικούς κωδικούς σε δημόσιους χώρους.
Οι επιτήδειοι στοχεύουν κυρίως σε χώρους στάθμευσης, παρκόμετρα και σταθμούς φόρτισης ηλεκτρικών οχημάτων, όπου οι οδηγοί συχνά χρειάζεται να χρησιμοποιήσουν το κινητό τους για να πληρώσουν.
Όταν κάποιος σαρώσει τον πλαστό κωδικό, μεταφέρεται σε μια ιστοσελίδα που μπορεί να μοιάζει σχεδόν πανομοιότυπη με την επίσημη σελίδα μιας εταιρείας.
Εκεί καλείται να συμπληρώσει στοιχεία κάρτας, τραπεζικούς κωδικούς ή προσωπικές πληροφορίες, με αποτέλεσμα οι απατεώνες να αποκτούν πρόσβαση στα δεδομένα του.
Σε άλλες περιπτώσεις, οι ψεύτικοι κωδικοί περιλαμβάνονται σε επιστολές, ηλεκτρονικά μηνύματα και μηνύματα στο κινητό.
Οι δράστες μπορεί να προσποιούνται ότι εκπροσωπούν μια δημόσια υπηρεσία, μια τράπεζα ή μια εταιρεία, ζητώντας από τον παραλήπτη να σαρώσει τον κωδικό για να εξοφλήσει μια υποτιθέμενη οφειλή, να επιβεβαιώσει τον λογαριασμό του ή να παραλάβει κάποιο δέμα.
Πώς μπορούν να προστατευτούν οι πολίτες
Οι ειδικοί στην κυβερνοασφάλεια συνιστούν στους χρήστες να ελέγχουν προσεκτικά την προέλευση κάθε QR code πριν το σαρώσουν.
Ιδιαίτερη προσοχή χρειάζεται όταν ένας κωδικός βρίσκεται σε δημόσιο χώρο και φαίνεται να έχει τοποθετηθεί ως αυτοκόλλητο πάνω σε άλλη επιφάνεια ή πάνω από έναν ήδη υπάρχοντα κωδικό.
Εξίσου σημαντικό είναι να ελέγχεται η ηλεκτρονική διεύθυνση που εμφανίζεται στην οθόνη μετά τη σάρωση.
Εάν περιλαμβάνει περίεργη ορθογραφία, ασυνήθιστους χαρακτήρες ή δεν αντιστοιχεί στην επίσημη ιστοσελίδα της επιχείρησης, ο χρήστης δεν πρέπει να συνεχίσει.
Παράλληλα, οι πολίτες καλό είναι να αποφεύγουν τη σάρωση QR code που φτάνουν απρόσμενα μέσω email ή μηνυμάτων, ειδικά όταν συνοδεύονται από πιεστικές προειδοποιήσεις για άμεση πληρωμή ή επιβεβαίωση στοιχείων.
Για πληρωμές και άλλες σημαντικές συναλλαγές, ασφαλέστερη επιλογή είναι η απευθείας επίσκεψη στην επίσημη ιστοσελίδα ή η χρήση της επίσημης εφαρμογής της υπηρεσίας.
Τι πρέπει να κάνουν όσοι έχουν ήδη σαρώσει έναν ύποπτο κωδικό
Το γεγονός ότι κάποιος σάρωσε έναν ύποπτο QR code δεν σημαίνει απαραίτητα ότι έχει ήδη παραβιαστεί το κινητό του.
Ο κίνδυνος αυξάνεται όταν ο χρήστης εισάγει προσωπικά ή τραπεζικά στοιχεία, κατεβάζει άγνωστα αρχεία ή δίνει δικαιώματα σε ύποπτες εφαρμογές.
Εάν έχει καταχωρίσει κωδικούς πρόσβασης, πρέπει να τους αλλάξει άμεσα, ξεκινώντας από τον λογαριασμό που ενδέχεται να έχει παραβιαστεί.
Εάν έχει δώσει στοιχεία τραπεζικής κάρτας ή λογαριασμού, πρέπει να επικοινωνήσει αμέσως με την τράπεζά του και να ελέγξει τις συναλλαγές του.
Η Ομοσπονδιακή Επιτροπή Εμπορίου των ΗΠΑ (FTC) εξέδωσε τον Σεπτέμβριο του 2026 ειδική προειδοποίηση για πλαστά QR code σε παρκόμετρα, επισημαίνοντας ότι οι απατεώνες μπορούν να αντικαθιστούν τους αυθεντικούς κωδικούς με δικούς τους, προκειμένου να αποσπούν χρήματα και προσωπικά δεδομένα.
Η ευκολία των QR code έχει κάνει τις καθημερινές συναλλαγές πιο γρήγορες, όμως η χρήση τους απαιτεί προσοχή. Ένα αυτοκόλλητο που φαίνεται ακίνδυνο μπορεί να αποτελεί την είσοδο σε μια καλοστημένη ηλεκτρονική απάτη.

Tο pronews.gr δημοσιεύει κάθε σχόλιο το οποίο είναι σχετικό με το θέμα στο οποίο αναφέρεται το άρθρο. Ο καθένας έχει το δικαίωμα να εκφράζει ελεύθερα τις απόψεις του. Ωστόσο, αυτό δεν σημαίνει ότι υιοθετούμε τις απόψεις αυτές και διατηρούμε το δικαίωμα να μην δημοσιεύουμε συκοφαντικά ή υβριστικά σχόλια όπου τα εντοπίζουμε. Σε κάθε περίπτωση ο καθένας φέρει την ευθύνη των όσων γράφει και το pronews.gr ουδεμία νομική ή άλλα ευθύνη φέρει.
Δικαίωμα συμμετοχής στη συζήτηση έχουν μόνο όσοι έχουν επιβεβαιώσει το email τους στην υπηρεσία disqus. Εάν δεν έχετε ήδη επιβεβαιώσει το email σας, μπορείτε να ζητήσετε να σας αποσταλεί νέο email επιβεβαίωσης από το disqus.com
Όποιος χρήστης της πλατφόρμας του disqus.com ενδιαφέρεται να αναλάβει διαχείριση (moderating) των σχολίων στα άρθρα του pronews.gr σε εθελοντική βάση, μπορεί να στείλει τα στοιχεία του και στοιχεία επικοινωνίας στο [email protected] και θα εξεταστεί άμεσα η υποψηφιότητά του.