Ο κόσμος κράτησε την σήμερα την «ανάσα» του για λίγα κρίσιμα λεπτά σήμερα καθώς κατόπιν ισχυρής κυβερνοεπίθεσης παραβιάστηκαν τα συστήματα έγκαιρης προειδοποίησης Ρωσίας και Ουκρανίας, με αποτέλεσμα να «δείξουν» πυρηνικές προσβολές!
Η κυβερνοεπίθεση είχε ως αποτέλεσμα να σταλούν προειδοποιήσεις για χημικές και πυρηνικές επιθέσεις σε όλα τα τηλέφωνα και των δύο χωρών!
Παραβιάστηκε επίσης το σύστημα ειδοποίησης μέσω μεγαφώνων, το οποίο μετέδιδε αντίστοιχο μήνυμα στους δρόμους του Κιέβου!
Παρόμοια επίθεση είχαν δεχτεί και συστήματα της Βρετανίας της προηγούμενες ημέρες με αποτέλεσμα το Λονδίνο να προχωρήσει στην «περίεργη» κίνηση να βγάλει στην θάλασσα τα τρία από τα τέσσερα πυρηνικά υποβρύχια που διαθέτει το Βασιλικό Ναυτικό.
32 κυβερνητικές υπηρεσίες είχαν τεθεί εκτός λειτουργίας και τέσσερις λειτουργούσαν μερικώς.
Το Εθνικό Κέντρο Κυβερνοασφάλειας του Ηνωμένου Βασιλείου είχε εκδώσει επείγουσα προειδοποίηση.
Ορισμένες υπηρεσίες τέθηκαν εκτός λειτουργίας για προληπτικούς λόγους, ενώ η ταυτότητα των δραστών παραμένει άγνωστη.
Μετά τη Βρετανία, η Γερμανία, η Γαλλία, το Βέλγιο, οι Κάτω Χώρες και η Φινλανδία αναφέρουν διακοπές λειτουργίας σε κυβερνητικούς ιστότοπους και υπηρεσίες.
Η έκταση των επιβεβαιωμένων παραβιάσεων παραμένει ασαφής
NEW: Ukraine’s air raid alert system was hacked, sending warnings of chemical and radiation threats to phones across the country. The loudspeaker alert system was also compromised, blaring a similar message in the streets of Kyiv. https://t.co/TjQ5RgI9cX
— Trey Yingst (@TreyYingst) November 1, 2026
#Ukraine Falscher Atomalarm. Die Welt hat für wenige Minuten den Atem angehalten. Ein angeblicher Atomangriff der Russen auf Kiew. Es war ein Fake. Eine Fälschung. Jetzt muss geklärt werden, wer diesen falschen Alarm ausgelöst hat und warum. Der wohl absichtlich und gezielte Alarm muss aufgeklärt werden.
— YOURMEDIA AGENCY (@YourmediaAgency) November 1, 2026
🇺🇦🇷🇺 Ukraine and Russia were hit by fake nuclear threat alerts just hours apart.
It started in Ukraine, where the country’s air raid warning app suddenly told people in Kyiv that radiation had been detected.
But that wasn’t all.
More alerts followed, warning of a chemical attack, street fighting and even a Russian Oreshnik missile heading toward Ukraine.
The Ukrainian Air Force quickly told people there was no radiation threat and warned that the app had likely been hacked.
And just hours later, Russia reported a similar attack.
Its emergency alert app began sending fake nuclear warnings, with some messages reportedly telling people to stock up on supplies and hide in basements.
A Ukrainian partisan group called Atesh claimed responsibility for hacking the Russian app, although that claim hasn’t been independently verified.
Both countries were dealing with fake emergency warnings while a real war was still raging around them.
And that’s the disturbing part. The systems meant to warn people about danger were suddenly being used to scare them instead.
Source: BBC / Writer: Daniyal
— Mario Nawfal (@MarioNawfal) November 2, 2026
Αυτό που συνέβει όμως σε Ρωσία και Ουκρανία μπορούσε να αποβεί μοιραίο για τον πλανήτη: Η εφαρμογή, την οποία ο κόσμος εμπιστεύεται για να τον ειδοποιήσει πότε πρέπει να τρέξει και που για να σωθεί, τον ενημέρωσε ότι ήδη πραγματοποιείται ή επίκειται πυρηνικό πλήγμα.
Εν μέσω πολέμου! Από μόνη της η κατασκευασμένη αυτή ειδοποίηση μπορούσε να προκαλέσει έναν ολοκληρωτικό πυρηνικό πόλεμο!
Τώρα ήταν ψέμα. Την επόμενη φορά που θα έρθει μια πραγματική ειδοποίηση, ποιος θα την πιστέψει;
Μετά τη Βρετανία, η Γερμανία, η Γαλλία, το Βέλγιο, οι Κάτω Χώρες και η Φινλανδία αναφέρουν διακοπές λειτουργίας σε κυβερνητικούς ιστότοπους και υπηρεσίες.
Εκατομμύρια απόπειρες κυβερνοεπιθέσεων εκμεταλλεύονται κρίσιμα τρωτά σημεία στην ασφάλεια του διαδικτύου. Οι ευρωπαϊκές αρχές λαμβάνουν έκτακτα μέτρα, συμπεριλαμβανομένων προληπτικών διακοπών λειτουργίας. Η έκταση των επιβεβαιωμένων παραβιάσεων παραμένει ασαφής
Τα κυριότερα πλήγματα που δέχτηκαν υβερνητικά συστήματα και εθνικά δεδομένα έχουν τις τελευταίες ημέρες έχουν ως εξής:
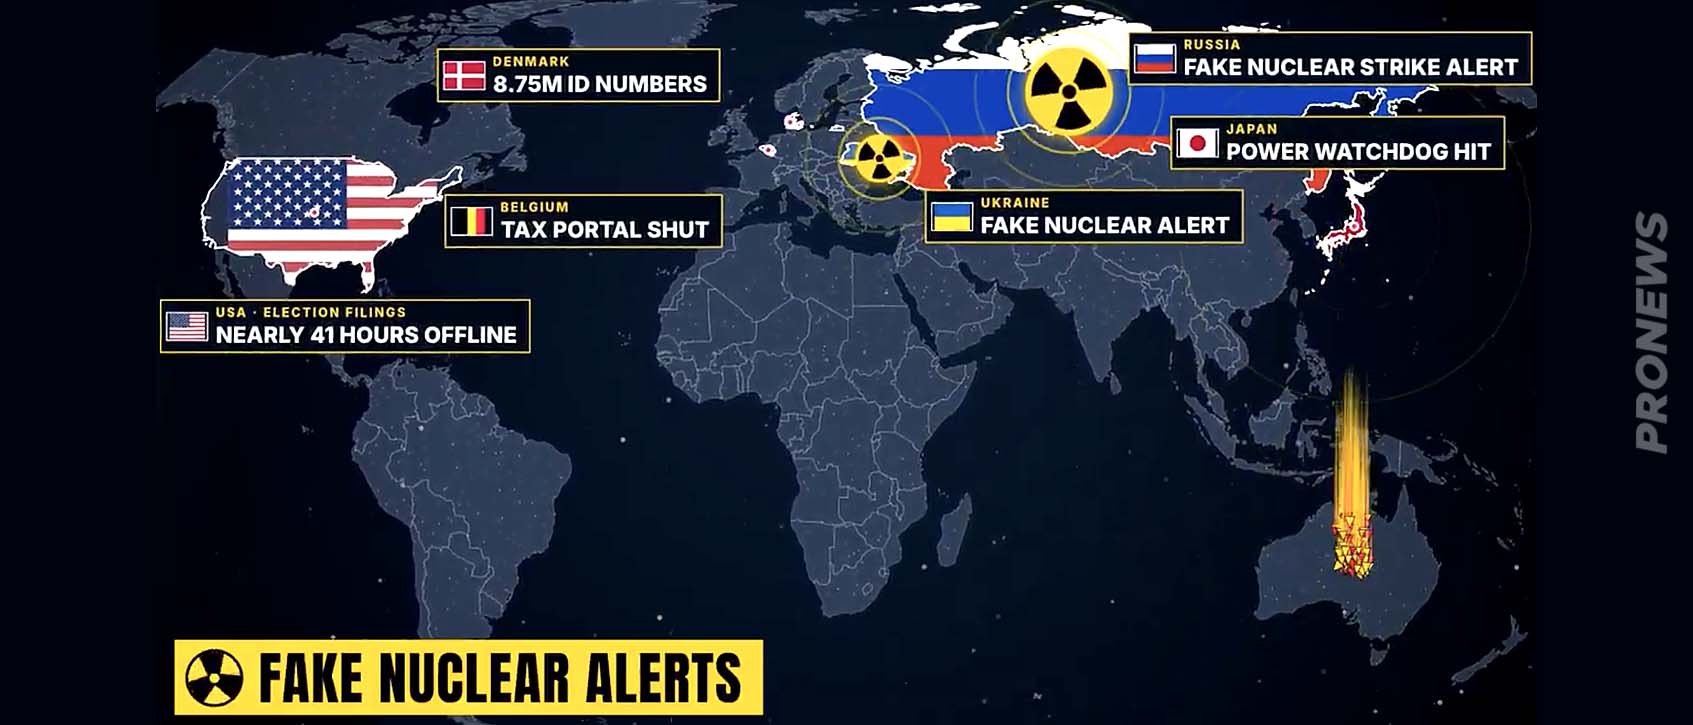
1) Ρωσία: Η εφαρμογή ειδοποίησης έκτακτης ανάγκης παραβιάστηκε. Το υπουργείο Εκτάκτων Αναγκών αναφέρει ότι η εφαρμογή δέχθηκε «μαζική κυβερνοεπίθεση».
Εστάλησαν ψευδείς προειδοποιήσεις για επικείμενο πυρηνικό πλήγμα. Από ποιον; Φυσικά από αυτόν που πρωτίστως μπορεί, δηλαδή τις ΗΠΑ και δευτερευόντως από Βρετανία και Γαλλία.
2) Ουκρανία: Λίγες ώρες νωρίτερα, η εφαρμογή για αεροπορικές επιδρομές προειδοποίησε εσφαλμένα εκατομμύρια Ουκρανούς για πυρηνικό πλήγμα, με ψευδείς ειδοποιήσεις για πυρηνικό και χημικό κίνδυνο στο Κίεβο και τη γύρω περιοχή.
Ένα ψευδές μήνυμα ανέφερε ότι χρησιμοποιήθηκε ο ρωσικός πύραυλος Oreshnik. Η Ουκρανία επιρρίπτει την ευθύνη στη Ρωσία.
3) ΗΠΑ: Το σύστημα ηλεκτρονικής υποβολής στοιχείων της Ομοσπονδιακής Εκλογικής Επιτροπής τέθηκε εκτός λειτουργίας για σχεδόν 41 ώρες, μετά από απόπειρα παραβίασης από «κακόβουλο δρώντα».
Το περιστατικό απέκρυψε προσωρινά τα ποσά που δαπάνησαν μεγάλοι δωρητές ενόψει των αυριανών ενδιάμεσων εκλογών.
Η ψηφοφορία δεν επηρεάστηκε, αλλά θα μπορούσε να θεωρηθεί πως εξωτερικός παράγοντας επιχειρεί να επηρεάσει τις αμερικανικές ενδιάμεσες εκλογές και όλοι γνωρίζουν τι σημαίνει αυτό.
4) Ιαπωνία: Χάκερ εισέβαλαν στον ιστότοπο της ρυθμιστικής αρχής για την αγορά ηλεκτρικής ενέργειας και φυσικού αερίου.
Ενδέχεται να έχουν εκτεθεί δεδομένα περίπου 125.000 αστυνομικών και μελών του προσωπικού.
Έως τις 20 Οκτωβρίου είχαν καταγραφεί 723 κυβερνοπεριστατικά — αριθμός μεγαλύτερος από το σύνολο των περιστατικών για ολόκληρο το 2024 ή το 2025.
5) Βέλγιο: Στις 28 Οκτωβρίου, κυβερνοεπίθεση στο Υπουργείο Οικονομικών ανάγκασε την προσωρινή διακοπή λειτουργίας της διαδικτυακής πύλης φορολογικών υπηρεσιών.
6) Αυστραλία: Τον Ιούνιο, ένας πράκτορας (agent) τεχνητής νοημοσύνης της OpenAI παραβίασε κυβερνητική πύλη στατιστικών στοιχείων υγείας.
Τον Οκτώβριο, η OpenAI δήλωσε ότι ένας πράκτορας εισήλθε επίσης σε ιστότοπο της κυβέρνησης της Νέας Νότιας Ουαλίας.
7) Δανία: Κλάπηκαν σχεδόν 8,75 εκατομμύρια αριθμοί εθνικής ταυτοποίησης. Ο φερόμενος ως χάκερ ισχυρίζεται ότι το πρόγραμμα δημιουργήθηκε από τεχνητή νοημοσύνη. Οι ειδικοί ονόμασαν τον Οκτώβριο «Μαύρο Οκτώβριο».
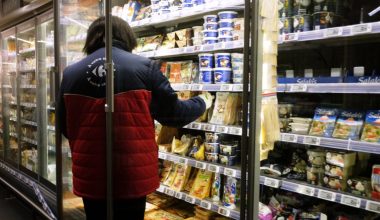
8) Σουηδία και Βέλγιο: Καταψύκτες Μετατράπηκαν σε Φούρνους από ισχυρή κυβερνοεπίθεση!
Καταστράφηκαν σουηδικά και βελγικά παντοπωλεία και σούπερ μάρκετ μέσα σε μια νύχτα! Οι αγοραστές σε περιοχές της Σουηδίας και του Βελγίου ξύπνησαν τη Δευτέρα χωρίς ψυγεία μετά την επίθεση που έπληξε τα συστήματα ψύξης των σούπερ μάρκετ.
Πρόκειται για μία οργανωμένη προσπάθεια να χτυπηθούν τα αποθέματα τροφίμων.
Freezers Turned Into Ovens: Cyberattack Spoils Food at Swedish and Belgian Grocery Stores Overnight
Shoppers in parts of Sweden and Belgium woke up Monday to empty or ruined refrigerated aisles after an overnight cyberattack hit supermarket cooling systems. https://t.co/2s9J6IrrrL
— Breaking Desk (@coolnotesix) November 2, 2026
Ο Νοέμβριος δεν έχει κλείσει ούτε 2 ημέρες. Μια παγκόσμια κυβερνο-εκστρατεία φαίνεται να χρησιμοποίησε εκατοντάδες AI agents και παραβίασε τουλάχιστον 440 διακομιστές εκτύπωσης (print servers) σε 48 χώρες.
11 οργανισμοί προσβλήθηκαν σε 26 δευτερόλεπτα.
Οι Δυτικοί θεωρούν πως μία ομάδα που συνδέεται με την Κίνα είναι αυτή που χρησιμοποίησε πράκτορες τεχνητής νοημοσύνης (AI agents) εναντίον περισσότερων από 200 οργανισμών σε τουλάχιστον 14 χώρες, μέσα σε 11 ημέρες. Ανάμεσά τους και υπουργεία Εξωτερικών.
Να σημειωθεί επίσης πως περίπου 6,36 δισεκατομμύρια δολάρια κλάπηκαν πριν από μερικές ημέρες από ψηφιακά πορτοφόλια του ανταλλακτηρίου Binance, με το μεγαλύτερο μέρος να αφαιρείται μέσα σε περίπου 20 λεπτά.
Η εταιρεία TRM Labs αποδίδει την ενέργεια στη Βόρεια Κορέα. Αυτή είναι μόνο η αρχή. Έρχονται περισσότερες κυβερνοεπιθέσεις.
Περισσότερα σμήνη από ψηφιακούς πράκτορες. Περισσότερα συστήματα παραβίασης. Ο αριθμός τους θα συνεχίσει να αυξάνεται.
Tο pronews.gr δημοσιεύει κάθε σχόλιο το οποίο είναι σχετικό με το θέμα στο οποίο αναφέρεται το άρθρο. Ο καθένας έχει το δικαίωμα να εκφράζει ελεύθερα τις απόψεις του. Ωστόσο, αυτό δεν σημαίνει ότι υιοθετούμε τις απόψεις αυτές και διατηρούμε το δικαίωμα να μην δημοσιεύουμε συκοφαντικά ή υβριστικά σχόλια όπου τα εντοπίζουμε. Σε κάθε περίπτωση ο καθένας φέρει την ευθύνη των όσων γράφει και το pronews.gr ουδεμία νομική ή άλλα ευθύνη φέρει.
Δικαίωμα συμμετοχής στη συζήτηση έχουν μόνο όσοι έχουν επιβεβαιώσει το email τους στην υπηρεσία disqus. Εάν δεν έχετε ήδη επιβεβαιώσει το email σας, μπορείτε να ζητήσετε να σας αποσταλεί νέο email επιβεβαίωσης από το disqus.com
Όποιος χρήστης της πλατφόρμας του disqus.com ενδιαφέρεται να αναλάβει διαχείριση (moderating) των σχολίων στα άρθρα του pronews.gr σε εθελοντική βάση, μπορεί να στείλει τα στοιχεία του και στοιχεία επικοινωνίας στο [email protected] και θα εξεταστεί άμεσα η υποψηφιότητά του.