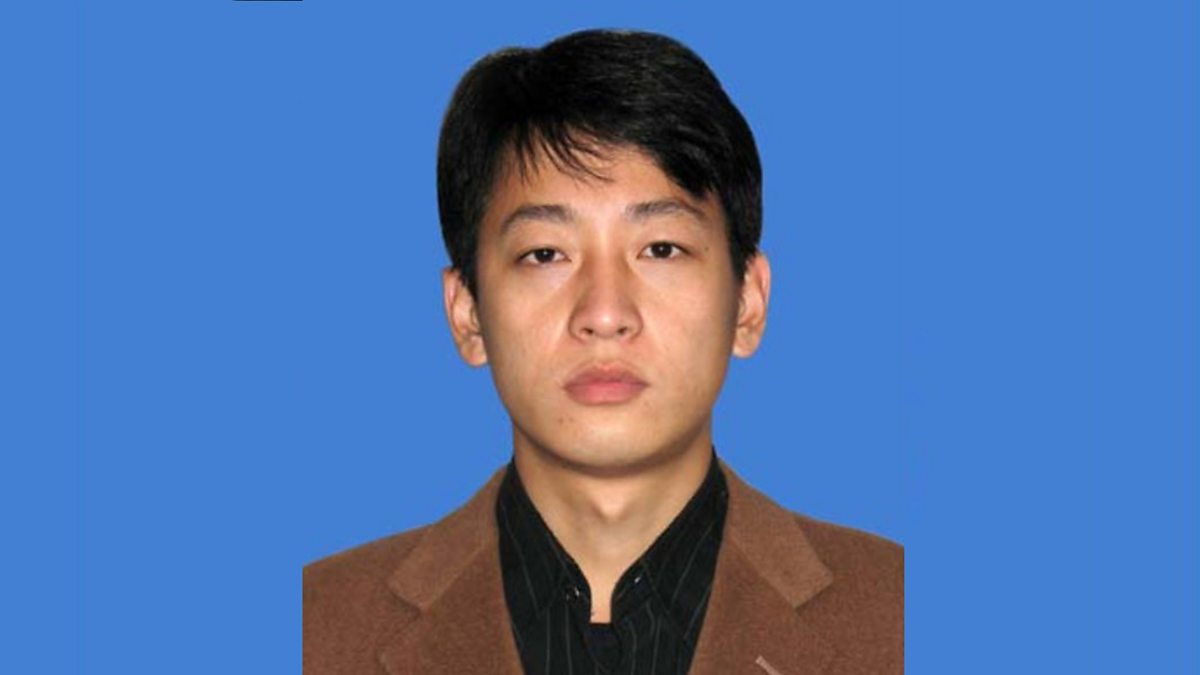
Ο Βορειοκορεάτης Park Jin Hyok συγκαταλέγεται στα πρόσωπα που έχουν συνδεθεί από τις αμερικανικές Αρχές με μερικές από τις μεγαλύτερες κυβερνοεπιθέσεις των τελευταίων δεκαετιών, οι οποίες έπληξαν εταιρείες, χρηματοπιστωτικά ιδρύματα και κρίσιμες υποδομές σε δεκάδες χώρες.
Το FBI τον καταζητεί για τη συμμετοχή του σε οργανωμένες επιχειρήσεις κυβερνοεγκλήματος, ενώ οι ΗΠΑ τον συνδέουν με τη διαβόητη ομάδα χάκερ Lazarus Group, η οποία φέρεται να δρα για λογαριασμό της Βόρειας Κορέας.
Το όνομά του έχει βρεθεί στο επίκεντρο διεθνών ερευνών εξαιτίας της φερόμενης εμπλοκής του σε επιθέσεις που προκάλεσαν τεράστιες οικονομικές ζημιές, διέρρευσαν απόρρητα εταιρικά δεδομένα και επηρέασαν εκατοντάδες χιλιάδες ηλεκτρονικούς υπολογιστές.
Σύμφωνα με τα στοιχεία που έχουν δημοσιοποιήσει οι αμερικανικές Αρχές, ο Park Jin Hyok θεωρείται ότι βρίσκεται στη Βόρεια Κορέα.
Για την ηλικία του έχουν καταγραφεί διαφορετικές πιθανές ημερομηνίες γέννησης, ενώ φέρεται να διαθέτει γνώσεις ξένων γλωσσών, μεταξύ των οποίων τα αγγλικά και τα κινεζικά. 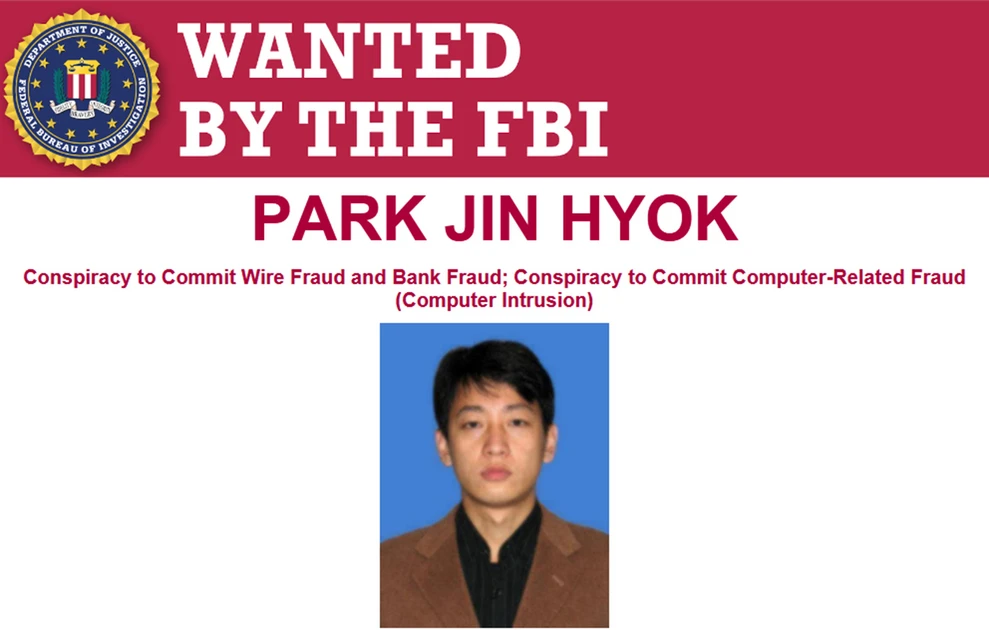
Η κυβερνοεπίθεση στη Sony Pictures το 2014
Μία από τις πιο γνωστές υποθέσεις με τις οποίες συνδέεται είναι η επίθεση στη Sony Pictures Entertainment, τον Νοέμβριο του 2014.
Οι δράστες κατάφεραν να εισβάλουν στα πληροφοριακά συστήματα της εταιρείας και να αποκτήσουν πρόσβαση σε μεγάλο όγκο εμπιστευτικών δεδομένων.
Στη συνέχεια, δημοσιοποίησαν εσωτερικά έγγραφα, προσωπικά στοιχεία εργαζομένων, ηλεκτρονική αλληλογραφία στελεχών και υλικό από κινηματογραφικές παραγωγές που δεν είχαν ακόμη κυκλοφορήσει.
Η επίθεση προκάλεσε σοβαρά προβλήματα στη λειτουργία της εταιρείας και διεθνή αναστάτωση. Οι αμερικανικές Αρχές την απέδωσαν σε χάκερ που συνδέονται με τη Βόρεια Κορέα, θεωρώντας ότι συνδεόταν με την ταινία «The Interview», η οποία σατίριζε τον ηγέτη της χώρας.
Η ληστεία των 81 εκατομμυρίων δολαρίων από την Κεντρική Τράπεζα του Μπανγκλαντές
Το 2016, οι χάκερ έβαλαν στο στόχαστρο την Κεντρική Τράπεζα του Μπανγκλαντές, καταφέρνοντας να εκμεταλλευτούν το διεθνές σύστημα μεταφοράς χρημάτων.
Μέσω παραβίασης των τραπεζικών συστημάτων, οι δράστες έστειλαν πλαστές εντολές μεταφοράς κεφαλαίων προς λογαριασμούς στο εξωτερικό. Με αυτόν τον τρόπο αποσπάστηκαν περίπου 81 εκατομμύρια δολάρια.
Η συγκεκριμένη υπόθεση αποτελεί μία από τις μεγαλύτερες ψηφιακές τραπεζικές ληστείες που έχουν καταγραφεί, ενώ ανέδειξε πόσο ευάλωτα μπορούν να αποδειχθούν ακόμη και συστήματα χρηματοπιστωτικών οργανισμών με αυξημένα μέτρα ασφαλείας.
Οι αμερικανικές Αρχές συμπεριέλαβαν την επίθεση στις υποθέσεις που συνδέουν με τον Park Jin Hyok και το δίκτυο κυβερνοεγκλήματος στο οποίο φέρεται να συμμετείχε.
WannaCry: Ο ιός που έπληξε 150 χώρες
Το 2017, ένα ακόμη περιστατικό κυβερνοεγκλήματος απέκτησε παγκόσμιες διαστάσεις. Πρόκειται για την επίθεση με το κακόβουλο λογισμικό WannaCry, το οποίο εξαπλώθηκε σε περίπου 150 χώρες, επηρεάζοντας εκατοντάδες χιλιάδες υπολογιστές.
Το συγκεκριμένο ransomware κλείδωνε τα αρχεία των χρηστών και ζητούσε λύτρα για την αποκατάσταση της πρόσβασης. Οι συνέπειες ήταν ιδιαίτερα σοβαρές σε οργανισμούς και επιχειρήσεις που βασίζονταν σε ψηφιακά συστήματα για την καθημερινή λειτουργία τους.
Στη Βρετανία, το Εθνικό Σύστημα Υγείας (NHS) αντιμετώπισε εκτεταμένα προβλήματα, με νοσοκομεία και άλλες υπηρεσίες να επηρεάζονται από την επίθεση. Προβλήματα καταγράφηκαν και σε μεγάλες βιομηχανικές επιχειρήσεις, μεταξύ των οποίων και η αυτοκινητοβιομηχανία Renault.
Οι ΗΠΑ απέδωσαν την επίθεση σε Βορειοκορεάτες χάκερ που συνδέονται με τη Lazarus Group, εντάσσοντάς την στο ευρύτερο πλαίσιο των κυβερνοεπιχειρήσεων που αποδίδουν στην Πιονγκγιάνγκ.
Οι επιθέσεις σε κρυπτονομίσματα και η δράση της Lazarus Group
Τα τελευταία χρόνια, η Lazarus Group έχει συνδεθεί από διεθνείς υπηρεσίες ασφαλείας με σειρά επιθέσεων σε πλατφόρμες κρυπτονομισμάτων και χρηματοπιστωτικούς οργανισμούς.
Στόχος των συγκεκριμένων επιχειρήσεων είναι η παράνομη απόκτηση ψηφιακών περιουσιακών στοιχείων, τα οποία μπορούν στη συνέχεια να μεταφερθούν μέσω σύνθετων δικτύων συναλλαγών.
Το 2021, το αμερικανικό υπουργείο Δικαιοσύνης ανακοίνωσε κατηγορίες σε βάρος τριών Βορειοκορεατών προγραμματιστών, μεταξύ των οποίων και ο Park Jin Hyok. Σύμφωνα με το κατηγορητήριο, οι συγκεκριμένοι χάκερ συμμετείχαν σε εκτεταμένο σχέδιο κυβερνοεπιθέσεων και οικονομικών απατών, με στόχο την απόσπαση περισσότερων από 1,3 δισ. δολαρίων σε χρήματα και ψηφιακά περιουσιακά στοιχεία.
Οι κατηγορίες των ΗΠΑ και η δυσκολία εντοπισμού του
Οι αμερικανικές Αρχές υποστηρίζουν ότι οι συγκεκριμένες κυβερνοεπιθέσεις αποτελούν μέρος μιας ευρύτερης δραστηριότητας που συνδέεται με κρατικά υποστηριζόμενες επιχειρήσεις της Βόρειας Κορέας.
Σύμφωνα με τις εκτιμήσεις της Ουάσινγκτον, τα έσοδα από τέτοιες δραστηριότητες μπορούν να χρησιμοποιηθούν για τη χρηματοδότηση κρατικών προγραμμάτων, μεταξύ των οποίων και στρατιωτικές δραστηριότητες.
Ο Park Jin Hyok παραμένει καταζητούμενος από το FBI, αντιμετωπίζοντας κατηγορίες που σχετίζονται με ηλεκτρονική και τραπεζική απάτη, καθώς και με κυβερνοεγκλήματα.
Η φερόμενη παραμονή του στη Βόρεια Κορέα δυσχεραίνει την προσπάθεια εντοπισμού και σύλληψής του, καθώς η απουσία ουσιαστικής δικαστικής συνεργασίας μεταξύ των δύο χωρών περιορίζει τις δυνατότητες των αμερικανικών Αρχών να τον οδηγήσουν ενώπιον της Δικαιοσύνης.
Tο pronews.gr δημοσιεύει κάθε σχόλιο το οποίο είναι σχετικό με το θέμα στο οποίο αναφέρεται το άρθρο. Ο καθένας έχει το δικαίωμα να εκφράζει ελεύθερα τις απόψεις του. Ωστόσο, αυτό δεν σημαίνει ότι υιοθετούμε τις απόψεις αυτές και διατηρούμε το δικαίωμα να μην δημοσιεύουμε συκοφαντικά ή υβριστικά σχόλια όπου τα εντοπίζουμε. Σε κάθε περίπτωση ο καθένας φέρει την ευθύνη των όσων γράφει και το pronews.gr ουδεμία νομική ή άλλα ευθύνη φέρει.
Δικαίωμα συμμετοχής στη συζήτηση έχουν μόνο όσοι έχουν επιβεβαιώσει το email τους στην υπηρεσία disqus. Εάν δεν έχετε ήδη επιβεβαιώσει το email σας, μπορείτε να ζητήσετε να σας αποσταλεί νέο email επιβεβαίωσης από το disqus.com
Όποιος χρήστης της πλατφόρμας του disqus.com ενδιαφέρεται να αναλάβει διαχείριση (moderating) των σχολίων στα άρθρα του pronews.gr σε εθελοντική βάση, μπορεί να στείλει τα στοιχεία του και στοιχεία επικοινωνίας στο [email protected] και θα εξεταστεί άμεσα η υποψηφιότητά του.