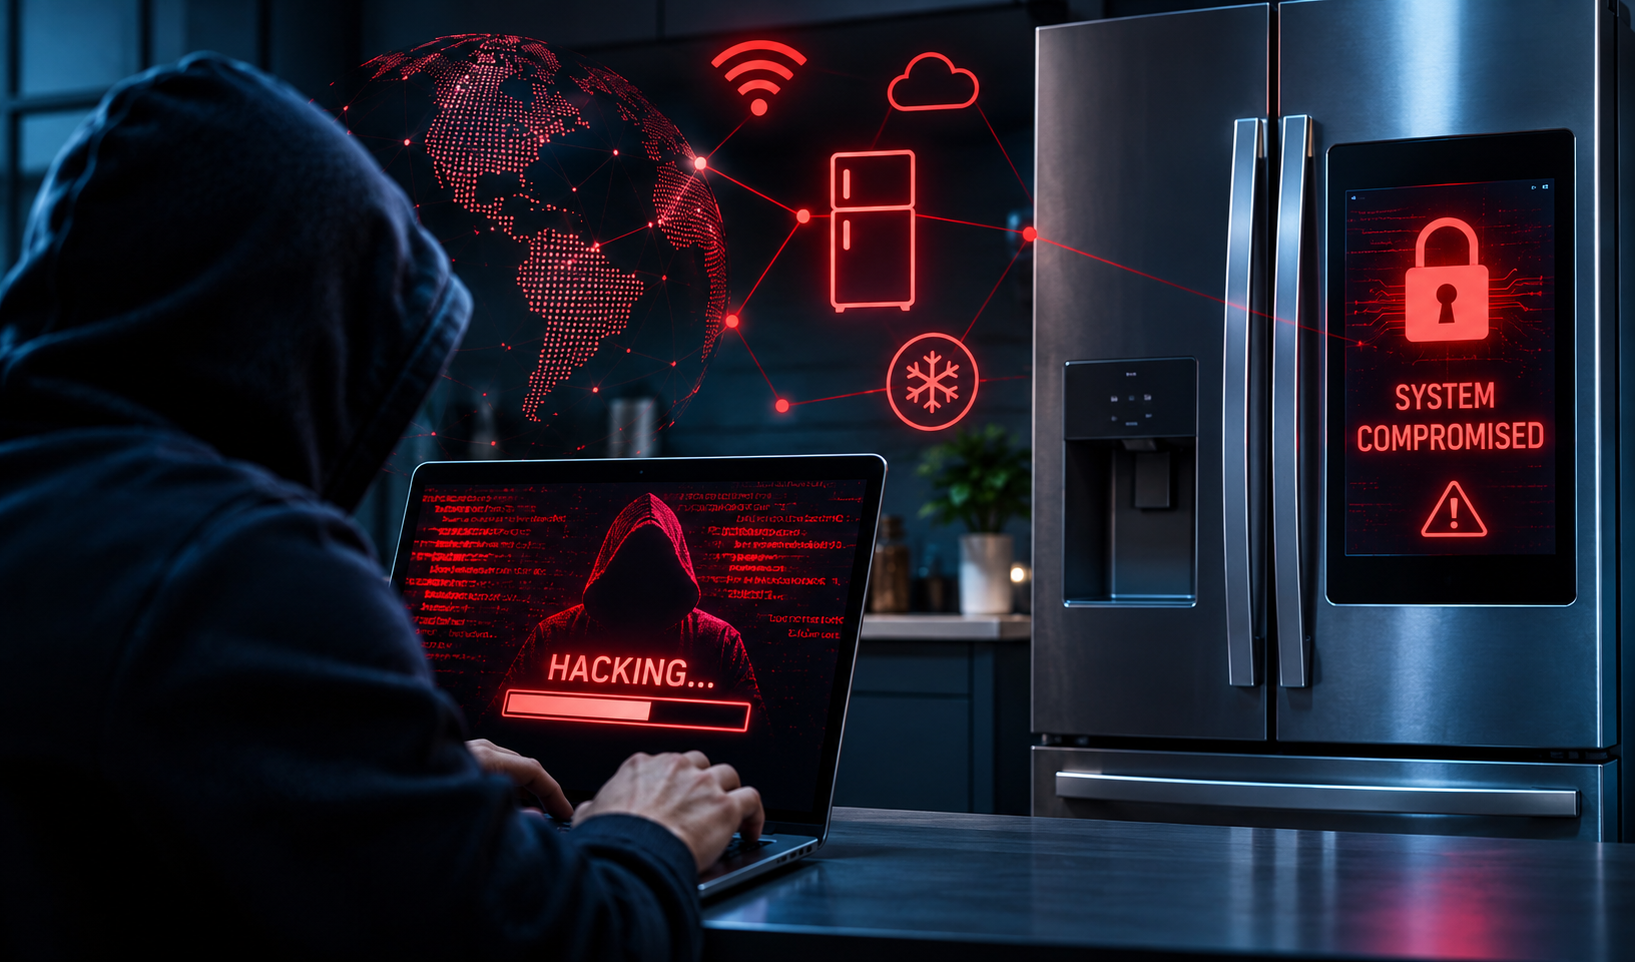
Κενά στην κυβερνοασφάλεια των συστημάτων ψύξης φαίνεται πως επέτρεψαν στους χάκερ να αποκτήσουν πρόσβαση στα ψυγεία σούπερ μάρκετ σε ευρωπαϊκές χώρες και να αυξήσουν τη θερμοκρασία τους, προκαλώντας αλλοίωση τροφίμων και σημαντικές απώλειες για τις επιχειρήσεις.
Σύμφωνα με εκτιμήσεις ειδικού στην κυβερνοασφάλεια, οι επιτιθέμενοι ενδέχεται να εκμεταλλεύτηκαν συσκευές που ήταν συνδεδεμένες απευθείας στο δημόσιο διαδίκτυο, χωρίς επαρκή προστασία.
Μεταξύ των πιθανών αδυναμιών ήταν η χρήση των εργοστασιακών κωδικών πρόσβασης, οι οποίοι δεν είχαν αντικατασταθεί, αλλά και παλαιότερες εκδόσεις λογισμικού με γνωστά κενά ασφαλείας.
Η δεύτερη κυβερνοεπίθεση μέσα σε διάστημα τριών εβδομάδων έπληξε συστήματα ψύξης μεγάλων αλυσίδων σούπερ μάρκετ.
Μεταξύ αυτών ήταν οι Carrefour και Delhaize στο Βέλγιο, καθώς και οι ICA και Coop στη Σουηδία. Οι επιχειρήσεις αναγκάστηκαν να απομακρύνουν και να πετάξουν τρόφιμα που είχαν αλλοιωθεί εξαιτίας της αύξησης της θερμοκρασίας.
Επιπτώσεις καταγράφηκαν επίσης σε τρεις τράπεζες αίματος στη Γαλλία, εντείνοντας την ανησυχία για την έκταση και τις πιθανές συνέπειες των επιθέσεων.
Μέχρι στιγμής, οι αρχές δεν έχουν αποκαλύψει τον τρόπο με τον οποίο οι δράστες απέκτησαν πρόσβαση στα συστήματα, ενώ δεν έχει ταυτοποιηθεί κανένας από τους υπευθύνους.
Οι αδυναμίες που άνοιξαν την «πόρτα» στους χάκερ
Ο Λοράνς Σενζιέ, ηθικός χάκερ και ερευνητής στο Cyber 3 Lab του Πανεπιστημίου Εφαρμοσμένων Επιστημών Howest στη Μπριζ του Βελγίου, εκτιμά ότι το βασικό πρόβλημα εντοπίζεται στη σύνδεση των συσκευών με το δημόσιο διαδίκτυο.
«Σε αυτή την περίπτωση, το αδύναμο σημείο ήταν κυρίως η σύνδεση αυτών των συσκευών στο δημόσιο διαδίκτυο. Δεν θα έπρεπε καν να βρίσκονται εκεί», ανέφερε χαρακτηριστικά.
Όπως εξήγησε, σε αρκετές περιπτώσεις οι διαχειριστές δεν αλλάζουν τους προεπιλεγμένους κωδικούς που έχουν οριστεί από τους κατασκευαστές, αφήνοντας τις εγκαταστάσεις εκτεθειμένες.
Παράλληλα, η χρήση παλαιότερου λογισμικού, στο οποίο έχουν εντοπιστεί ευπάθειες, μπορεί να διευκολύνει την παραβίαση των συστημάτων.
Ο ερευνητής επισήμανε ακόμη ότι η τεχνητή νοημοσύνη έχει καταστήσει ευκολότερη την πραγματοποίηση τέτοιων επιθέσεων ακόμη και από άτομα με περιορισμένες τεχνικές γνώσεις.
Τα μέτρα προστασίας μετά τις κυβερνοεπιθέσεις
Μετά τα περιστατικά, οι αλυσίδες σούπερ μάρκετ προχώρησαν στην απενεργοποίηση των συστημάτων ψύξης που είχαν δεχθεί επίθεση, ακολουθώντας τις οδηγίες της Danfoss, της εταιρείας που παρέχει το λογισμικό παρακολούθησης των ψυκτικών εγκαταστάσεων.
Η Danfoss ανακοίνωσε ότι συνεργάζεται με τους πελάτες της για την αντιμετώπιση του προβλήματος και την αποκατάσταση της λειτουργίας των συστημάτων.
Ο Σενζιέ υποστήριξε ότι οι επιχειρήσεις πρέπει να ελέγχουν τον τρόπο με τον οποίο συνδέονται οι συσκευές τους, να χρησιμοποιούν ισχυρούς κωδικούς πρόσβασης και να εξετάσουν ασφαλέστερες μεθόδους απομακρυσμένης πρόσβασης, όπως συστήματα που χρησιμοποιούν κάρτες SIM.
Όπως παρατήρησε, μετά τις επιθέσεις έχουν περιοριστεί οι συσκευές που παραμένουν δημόσια προσβάσιμες στο διαδίκτυο. Ωστόσο, εξακολουθούν να υπάρχουν πολλές βιομηχανικές εγκαταστάσεις εκτεθειμένες, με τους ιδιοκτήτες μικρών επιχειρήσεων να μην γνωρίζουν πάντοτε ότι τα συστήματά τους μπορούν να αποτελέσουν στόχο κυβερνοεπίθεσης.
Tο pronews.gr δημοσιεύει κάθε σχόλιο το οποίο είναι σχετικό με το θέμα στο οποίο αναφέρεται το άρθρο. Ο καθένας έχει το δικαίωμα να εκφράζει ελεύθερα τις απόψεις του. Ωστόσο, αυτό δεν σημαίνει ότι υιοθετούμε τις απόψεις αυτές και διατηρούμε το δικαίωμα να μην δημοσιεύουμε συκοφαντικά ή υβριστικά σχόλια όπου τα εντοπίζουμε. Σε κάθε περίπτωση ο καθένας φέρει την ευθύνη των όσων γράφει και το pronews.gr ουδεμία νομική ή άλλα ευθύνη φέρει.
Δικαίωμα συμμετοχής στη συζήτηση έχουν μόνο όσοι έχουν επιβεβαιώσει το email τους στην υπηρεσία disqus. Εάν δεν έχετε ήδη επιβεβαιώσει το email σας, μπορείτε να ζητήσετε να σας αποσταλεί νέο email επιβεβαίωσης από το disqus.com
Όποιος χρήστης της πλατφόρμας του disqus.com ενδιαφέρεται να αναλάβει διαχείριση (moderating) των σχολίων στα άρθρα του pronews.gr σε εθελοντική βάση, μπορεί να στείλει τα στοιχεία του και στοιχεία επικοινωνίας στο [email protected] και θα εξεταστεί άμεσα η υποψηφιότητά του.